Установил приложение на iPhone и остался без денег: в iOS нашли опасную дыру
Приложения на iPhone принято считать соседями за глухой стеной: каждое живет в своем углу и не видит чужих файлов. Обычно так и есть. Только теперь одна из крупнейших компаний разослала клиентам предупреждение, и речь в нем не о собственном приложении, а о самой iOS, причем о свежих версиях. Мы уже объясняли, почему с обновлениями безопасности iOS лучше не тянуть, но здесь все запутаннее: Apple выпустила апдейт буквально накануне, и вопрос, что он закрывает, оказался не таким простым. Я сверил версии, заметки Apple и данные исследователей. Насколько велик риск лично для вас и что сделать уже сегодня?

Человек держит iPhone с уведомлениями банка о списаниях и нулевом балансе, рядом на столе пустой кошелек
Чужому приложению сначала нужно попасть на ваш айфон
Уязвимость называется worse_query. Ее описание вместе с рабочим примером кода появилось в открытом доступе 8 ноября, а 10 ноября Binance предупредила пользователей. В списке биржи iOS 26.7.1, 27.0.1 и 27.2, но по данным автора находки, прием работает на iOS 26.0-26.7.2 и на всей ветке iOS 27 вплоть до 27.2. Досталось и первой публичной бете iOS 27.3, так что тестировщики тоже под ударом.
Технически это обход песочницы. В iOS каждое приложение живет в своем контейнере и не видит чужих файлов. worse_query этот забор ломает: вредоносная программа получает доступ к данным других приложений и к общим папкам групп приложений (App Group), а в iOS 27 еще и к части системных контейнеров. При этом это не джейлбрейк. Полного контроля над айфоном злоумышленник не получает, а сама уязвимость — наследница прошлой дыры bad_query, которая работала на iOS 26.0-26.6.1.
Главное условие атаки: на смартфоне уже должна стоять вредоносная программа. Все разборы сходятся в том, что угроза исходит от приложений из непроверенных источников: вручную подписанных IPA-файлов, сервисов с сертификатами, сборок «от знакомого». В России так живет немало владельцев айфонов, ведь часть банков и привычных сервисов из App Store давно пропала. Если вы ставите программы только из официального магазина, риск заметно ниже, хотя нулевым его никто не называет.
Про маскировку стоит помнить. Злоумышленнику не нужно ломать ваш кошелек напрямую. Ему достаточно уговорить вас поставить безобидную на вид утилиту или игру из стороннего источника, а дальше эта программа тихо читает то, что лежит у соседей.
Ключ от кошелька опасен, только если лежит на виду
В Binance подчеркнули, что проблема на уровне iOS и касается не только их приложения, а вообще всех программ на устройстве. Под угрозой сид-фразы и приватные ключи криптокошельков, а также данные для входа. А через кэш встроенного браузера (WebView) можно вытащить активные сессии веб-кошельков и бирж.

iPhone с открытым криптокошельком: сид-фраза, приватный ключ и данные для входа утекают в незащищенный файл
Но доступ к файлу еще не означает кражу. Если кошелек хранит секреты зашифрованными, вытащенный файл злоумышленнику почти ничего не даст. Опасность появляется там, где мнемоническая фраза или ключ лежат в открытом виде. Сама по себе уязвимость деньги не уводит, она только открывает дверь.
Неприятнее всего, что от вас тут мало что зависит. Как именно кошелек хранит ключи, решает разработчик, и снаружи этого не видно. Основатель Binance Чанпэн Чжао высказался по-своему жестко: кошелек не может обновить операционную систему за пользователя, так что самостоятельное хранение криптовалюты требует личной ответственности. Звучит сурово, но по сути он прав. Как только Apple подтвердит исправление или появятся данные о реальных кражах, мы сразу напишем об этом в наших каналах в Telegram и МАКС.
iOS 27.2.1 ставить стоит, но одной ее мало
Apple выпустила iOS 27.2.1 9 ноября, за день до предупреждения Binance. Ее получают iPhone 11 и новее, а для тех, кто остался на прошлой ветке, вышла iOS 26.7.3. В официальных заметках о безопасности worse_query не упоминается. Там есть исправление дыры в iMessage, через которую посторонний мог попасть в групповой чат без приглашения, и ошибки AirPlay, позволявшей по Bluetooth перебирать код сопряжения.
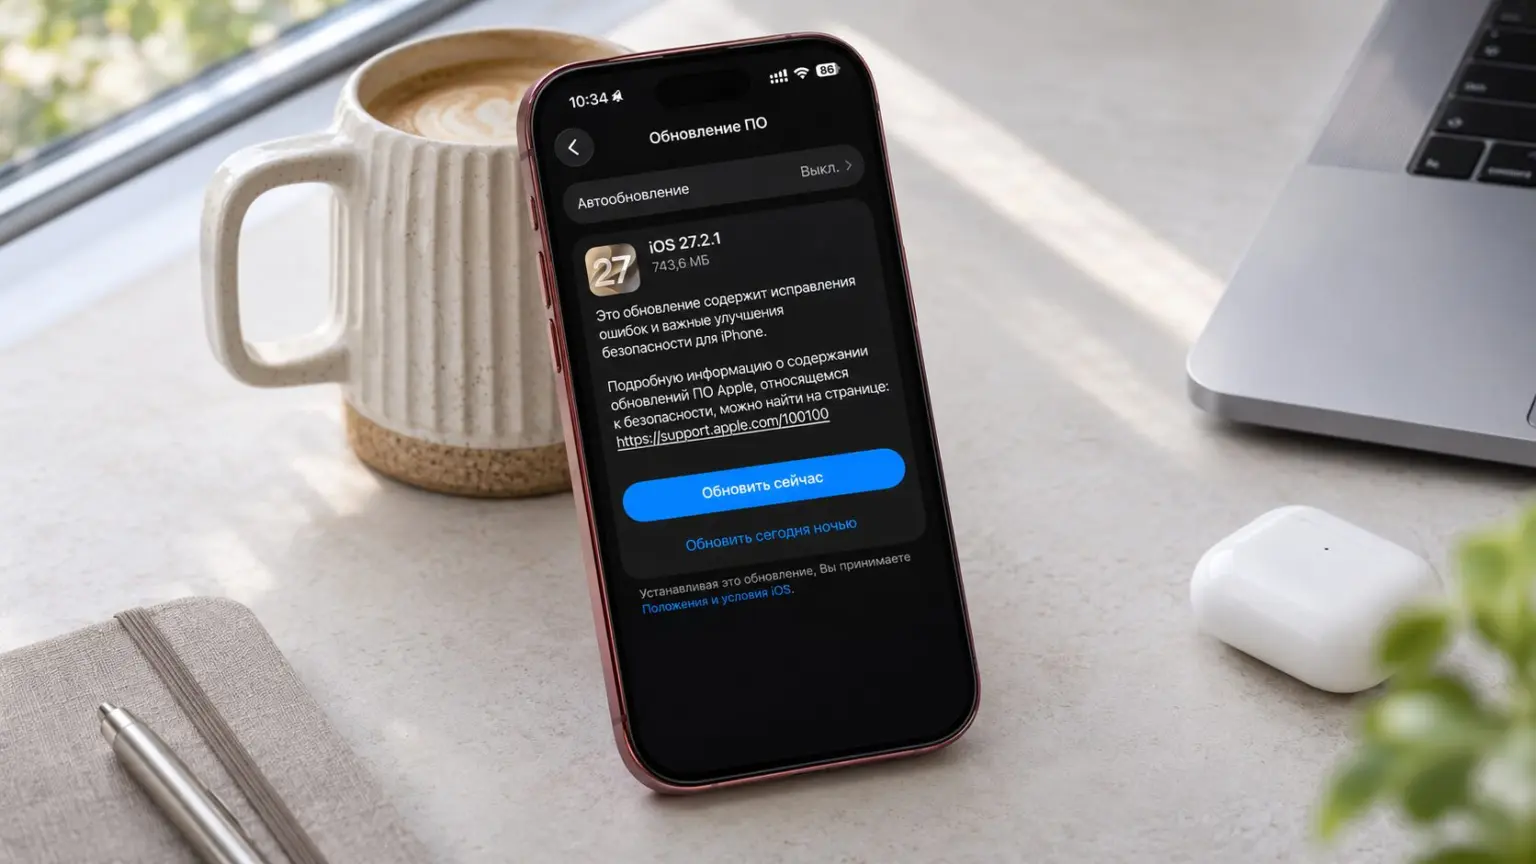
iPhone на столе с открытым экраном обновления до iOS 27.2.1 в настройках
Дальше мнения расходятся. Специалисты одной из компаний по кибербезопасности, которая работает с криптоиндустрией, уверяют, что 27.2.1 блокирует worse_query. А вот разработчики инструмента, построенного на этой же уязвимости, называют iOS 27.2.1 среди поддерживаемых версий и пишут, что Apple дыру пока не закрыла ни в одном обновлении. Apple о проблеме знает, но официального подтверждения исправления нет. Кому верить, станет ясно, только когда компания отчитается сама.
Поэтому обновиться я все равно советую: апдейт закрывает другие дыры, и пропускать его незачем. Порядок действий такой:
- Подключите айфон к зарядке и Wi-Fi.
- Откройте Настройки — Основные — Обновление ПО.
- Выберите iOS 27.2.1 или iOS 26.7.3, если остаетесь на iOS 26, и нажмите «Загрузить и установить».
- После перезагрузки зайдите в App Store, нажмите на свой профиль и обновите все приложения, в первую очередь кошельки.
Только считать айфон после этого защищенным от worse_query рано. Бета iOS 27.3 тоже не спасает, так что прыгать на нее ради безопасности смысла нет. Сроков исправления Apple не называла.
Сид-фразе не место в заметках и на скриншотах
Раз на одно обновление полагаться нельзя, остальное придется сделать руками. Binance советует начать с чистки устройства, и я бы добавил к этому проверку, где у вас вообще лежит сид-фраза:
- Удалите приложения, которые ставили не из App Store и в которых не уверены на сто процентов.
- Обновите iOS и все программы до последних версий.
- Поищите сид-фразу в Заметках, в галерее среди скриншотов и в Файлах. Если нашли, удалите и очистите «Недавно удаленные».
- Если есть подозрение, что кошелек уже могли вскрыть, создайте новый на чистом устройстве, переведите туда средства и завершите все активные сеансы входа в старом.

Памятка из четырех шагов для защиты криптокошелька и сид-фраза, записанная на бумаге и металлической пластине
Последний пункт звучит как перестраховка, но при крупной сумме это самый спокойный вариант. Перевод на новый кошелек стоит комиссии, а потерянные средства уже не вернуть. Если с переносом что-то не получается, пишите в наш чат в Telegram или МАКС, подскажем, с чего начать.
Саму фразу надежнее всего держать офлайн, на бумаге или металле. Стальные пластинки с выбитыми буквами не горят и не размокают, а стоят дешевле одной комиссии за перевод. Похожие полезные мелочи мы время от времени находим и выкладываем в «Сундук Али-Бабы» в МАКС.
Остается дождаться заметок Apple к следующему апдейту. Если worse_query появится там среди исправленных, этот текст можно будет закрыть одной строчкой. А пока лишняя программа из сомнительного источника стоит слишком дорого.


