Мегафон говорит, что 5G через CarrierSIM может сломать ваш Айфон. А как на самом деле?
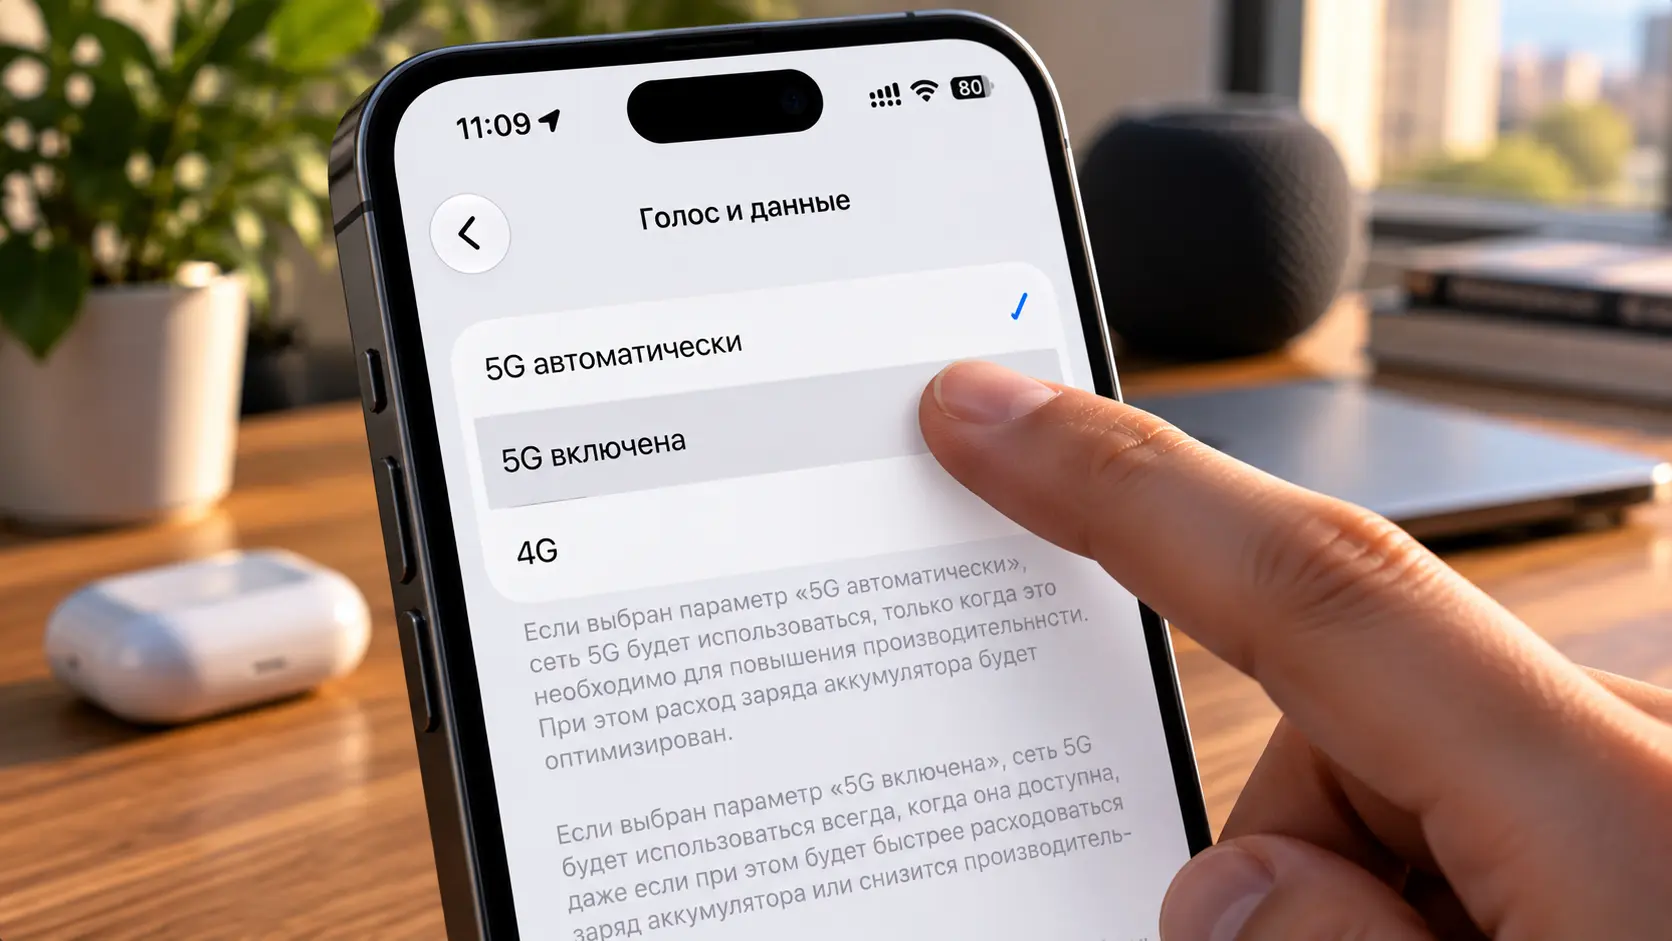
Если вы уже включили 5G на своем iPhone через CarrierSIM или только собираетесь это сделать, предупреждение МегаФона наверняка заставило задуматься. Оператор заговорил об уязвимостях, стороннем софте и угрозе для личных данных, и звучит это так, будто скрипт вот-вот превратит смартфон в кирпич. Совсем недавно мы рассказывали, как включить 5G на iPhone этим способом, поэтому решили не отмахиваться от претензий и залезть в устройство скрипта поглубже. Ниже разберем, что конкретно заявили в МегаФоне, как CarrierSIM работает изнутри и где на самом деле проходит граница риска.
iPhone в доке рядом с ноутбуком
МегаФон нашел в CarrierSIM сразу несколько рисков
Сети пятого поколения в России уже запустили, и мы рассказывали, в каких городах работает 5G. Вот только айфоны с российскими SIM-картами по-прежнему видят только LTE. CarrierSIM стал для многих единственным способом это исправить, и именно им заинтересовались операторы.
Пресс-служба МегаФона высказалась на эту тему в комментарии изданию Код.ру. Главная мысль оператора в том, что скрипт вмешивается только в сам телефон:
Использование профиля меняет настройки самого смартфона, но не конфигурацию сети оператора
Дальше в МегаФоне объясняют, что зарубежный профиль создавался для другой сети и на совместимость с российскими операторами его никто не проверял. Поэтому оператор не берется гарантировать, что все диапазоны и сервисы будут работать как надо, а смена LTE на 5G и обратно пройдет без сбоев.
Самая громкая часть комментария касается безопасности. По словам оператора, такие способы могут использовать уязвимости операционной системы и сторонний софт, а это дополнительный риск для устройства и данных пользователя. Совет МегаФона предсказуем: пользоваться только штатными настройками и официальными способами подключения. Билайн, МТС и T2 от комментариев отказались, так что официальная позиция пока одна.

Скорость 5G и 4G на iPhone в сети МегаФон
Если собрать все вместе, претензий три. Профиль не тестировали в российских сетях, из-за этого связь может капризничать, а сам способ установки якобы небезопасен. С первыми двумя спорить сложно, а вот третья вызывает у меня вопросы. А чтобы не пропустить, как на эту историю отреагируют Apple и другие операторы, подписывайтесь на наши каналы в Telegram и МАКС.
Как CarrierSIM включает 5G на iPhone
Чтобы понять, есть ли тут опасность, сначала нужно вспомнить, почему 5G не заработает официально. Дело не в модеме и не в сети. iPhone выбирает для каждой SIM-карты операторский профиль, так называемый carrier bundle. В нем лежат настройки: разрешен ли 5G, VoLTE и звонки по Wi-Fi, какие кодеки использовать и так далее. В профилях российских операторов 5G выключен, и пока Apple их не обновит, переключатель в настройках не появится.
CarrierSIM ничего не взламывает и не пишет свои настройки. Профили операторов, с которыми работает Apple, уже лежат внутри iOS, в системной папке /System/Library/Carrier Bundles/iPhone. Среди них есть и профиль венгерского Vodafone, где 5G, VoWiFi и кодек EVS включены. Скрипт создает на iPhone ссылку, которая говорит системе: для SIM-карты с вот этим IMSI бери профиль Vodafone_hu. IMSI здесь это уникальный номер вашей SIM-карты из 15 цифр.

Сети МТС и Мегафон с ID венгерского оператора связи
Сам профиль при этом не меняется ни на байт. Он остается подписанным Apple, и iPhone проверяет эту подпись перед использованием. После установки скрипт читает системный журнал CommCenter и убеждается, что iOS выбрала именно Vodafone_hu и приняла подписи Apple.
Чтобы телефон заново перечитал список профилей, скрипт отправляет на него официальный файл настроек оператора в формате IPCC. Автор взял три таких файла, AVEA из Турции, Swisscom из Швейцарии и O2 Germany, напрямую с серверов Apple для iOS 27.0. Их не перепаковывали, а контрольные суммы совпадают с каталогом Apple. Это ровно те же файлы, которые прилетают на айфоны абонентов этих операторов.
Чтобы было нагляднее, я свел в одну таблицу, что скрипт трогает, а что оставляет как есть. Именно здесь проходит разница между безобидной подменой профиля и настоящим вмешательством в систему.
| Что меняется | Что не трогается |
|---|---|
| Привязка SIM-карты к профилю по IMSI | Содержимое системных профилей Apple |
| Выбранный профиль: Vodafone_hu вместо российского | Цифровые подписи профилей и их проверка |
| Появляются 5G, VoWiFi и EVS | Региональные ограничения диапазонов (GRI) |
| Значок «4G» вместо «LTE» в статус-баре | Фото, сообщения, пароли и приложения |
Получается, что вся работа скрипта сводится к одной логической связке внутри iOS. Системные файлы не переписываются, подписи не подделываются, джейлбрейк не нужен. Проверить это перед запуском можно самостоятельно: команда --status читает SIM-карты и показывает план действий, ничего не записывая на телефон.
Почему скрипт не угрожает iPhone и вашим данным
Интересно, что CarrierSIM изначально включает не только 5G. Вместе с сетями пятого поколения включается еще и VoWiFi на iPhone. Но вернемся к главной претензии МегаФона, к уязвимостям.

Работающий VoWiFi с сим-картой МегаФон
Для передачи файлов на iPhone скрипт использует открытый протокол AirLift и штатные библиотеки Apple, те же, через которые iTunes и Finder синхронизируют телефон с компьютером. Работает все только по USB-кабелю, на разблокированном iPhone и только после того, как вы нажали «Доверять этому компьютеру». Никакого удаленного доступа, никаких приложений или профилей конфигурации на самом телефоне.
Можно ли назвать это уязвимостью? Формально Apple не рассчитывала, что через этот канал кто-то будет менять привязку операторских профилей, и когда-нибудь его наверняка прикроют. Но уязвимость, которая угрожает данным, выглядит иначе. Она дает постороннему доступ к системе без вашего ведома. Здесь же вы сами подключаете свой телефон к своему компьютеру и сами запускаете скрипт.
С данными еще проще. Скрипт работает локально и не скачивает из интернета никаких пакетов для телефона. Сеть нужна только при первом запуске, чтобы поставить библиотеки Python в отдельную папку рядом со скриптом. IMSI он даже не выводит на экран. К фото, переписке, паролям и приложениям CarrierSIM не обращается, его интересует только каталог операторских профилей, поэтому личные данные остаются нетронутыми.
Единственное место, где действительно нужна внимательность, это папка runs на компьютере. В ней скрипт хранит резервные копии и журналы каждой операции, и там могут оказаться идентификаторы SIM-карты и телефона. Выкладывать ее в чаты и на форумы не нужно, даже если вы просите помощи.

Папка runs на компьютере после работы скрипта
Со «сторонним ПО» МегаФон формально прав, CarrierSIM сделан не в Apple. Но это открытый Python-скрипт, код которого может прочитать любой желающий. Настоящий риск в другом: откуда вы его скачали. Берите архив только из первоисточника и не запускайте «улучшенные сборки» из случайных каналов. Если macOS при запуске сообщает именно об обнаружении вредоносного ПО, а не о неизвестном разработчике, не обходите предупреждение и скачайте архив заново. Об этом прямо пишет сам автор в инструкции.
Что может сломаться и как все вернуть
Теперь о том, в чем МегаФон прав. Профиль Vodafone_hu действительно никто не проверял в российских сетях, поэтому какие-то операторские функции могут вести себя не так, как вы привыкли. Первое, что бросается в глаза, это значок «4G» вместо «LTE». На скорость и качество связи он не влияет, это только подпись.
С 5G тоже не все так радужно. По данным автора, в России этим способом доступны диапазоны n1, n3, n7, n8, n20, n38 и n40, а n78 и n79 остаются закрытыми. Разрешения на них хранятся в отдельном подписанном файле iOS, и скрипт его не трогает. Так что переключатель 5G в настройках еще не гарантирует, что телефон поймает пятое поколение у вас в районе. Все зависит от того, на каких частотах работает оператор.
Весь этот эксперимент спокойный ровно потому, что можно откатить все обратно. Сразу после установки советую проверить связь по такому порядку:
- Включите авиарежим на 15 секунд и выключите его.
- Позвоните кому-нибудь, отправьте SMS и откройте пару сайтов через мобильный интернет.
- Если что-то работает криво, снова подключите iPhone к компьютеру и выберите в меню скрипта пункт 4 — возврат штатных профилей.
- Если установка оборвалась на середине, выберите пункт 5. Он найдет незавершенный этап и восстановит его.

Откат iPhone к стандартным настройкам SIM-карт
Пункт 4 удаляет только ссылки по IMSI, которые создал сам скрипт. Обычные настройки операторов и другие файлы остаются на месте, а iPhone снова выбирает родной российский профиль. Это не сброс телефона, а просто отключение подмены. Для всех этих манипуляций понадобится рабочий кабель. Если родной давно перетерся, нормальные провода за адекватные деньги регулярно попадают в подборки канала «Сундук Али-Бабы» в МАКС.
Не получается запустить скрипт или после установки начались странности со связью? Пишите в наш чат в Telegram или МАКС, там помогут разобраться. Мой вывод простой. Для самого iPhone и ваших данных CarrierSIM ничем не угрожает: системные файлы не меняются, подписи Apple на месте, доступа к личной информации у скрипта нет. Риск здесь другого рода. Какие-то сервисы оператора могут работать нестабильно, а 5G может и не появиться. Но все это лечится одним пунктом меню за пару минут.